
Ciberseguridad en entornos híbridos: cómo proteger tus aplicaciones en la nube
La adopción de entornos híbridos —aquellos que combinan infraestructura local con servicios en la nube— ya no es una tendencia, es la norma. Empresas de todos los tamaños están migrando cargas críticas a plataformas como Amazon Web Services, Microsoft Azure o Google Cloud Platform, mientras mantienen sistemas on-premise por razones operativas, regulatorias o estratégicas.
Este modelo ofrece flexibilidad, escalabilidad y eficiencia. Pero también introduce un desafío clave: la seguridad ya no está en un solo lugar. En un entorno híbrido, proteger las aplicaciones implica gestionar múltiples superficies de ataque, diferentes modelos de responsabilidad y una complejidad operativa mayor.
El nuevo perímetro: ya no existe
En el pasado, la ciberseguridad se centraba en proteger un perímetro claramente definido: la red corporativa. Hoy, ese perímetro es difuso. Las aplicaciones viven en múltiples entornos, los usuarios acceden desde cualquier lugar y los datos viajan constantemente entre sistemas.
Esto implica un cambio de enfoque: la seguridad debe ser distribuida, adaptable y centrada en la identidad, no en la ubicación.
Principales riesgos en entornos híbridos
Antes de hablar de soluciones, es clave entender los riesgos más comunes:
- Configuraciones incorrectas en la nube: uno de los principales vectores de ataque. Un bucket mal configurado o una API expuesta puede comprometer información crítica.
- Falta de visibilidad unificada: múltiples plataformas dificultan tener una visión clara de lo que ocurre en tiempo real.
- Gestión de identidades débil: accesos excesivos o mal controlados aumentan el riesgo interno y externo.
- Integraciones inseguras: la comunicación entre sistemas on-premise y cloud puede ser un punto vulnerable si no se protege adecuadamente.
- Actualizaciones y parches inconsistentes: distintos entornos con diferentes ciclos de mantenimiento.
Estrategias clave para proteger tus aplicaciones
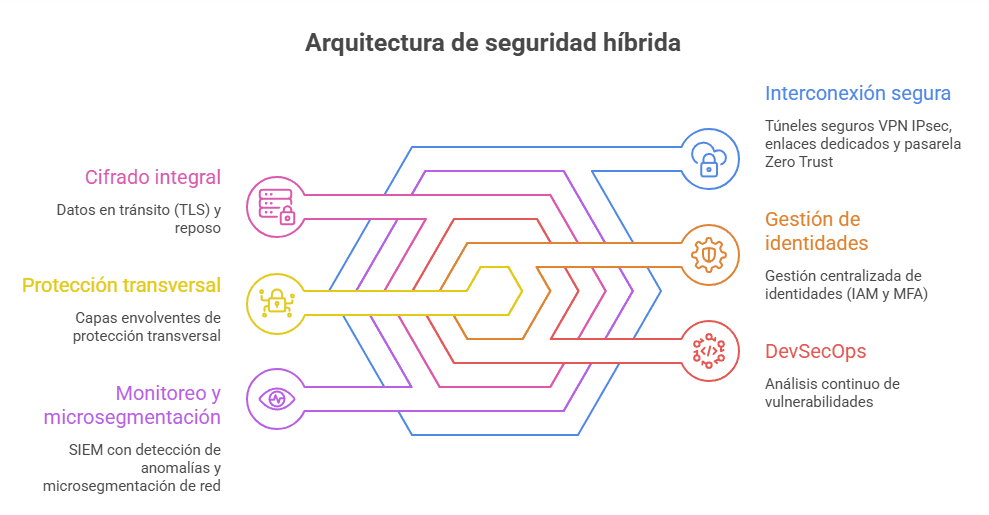
1. Adoptar un modelo Zero Trust
El enfoque de Zero Trust parte de una premisa simple: no confiar en nada ni en nadie por defecto. Cada acceso debe ser validado continuamente.
Esto implica:
- Autenticación multifactor (MFA).
- Validación constante de usuarios y dispositivos.
- Accesos mínimos necesarios (principio de menor privilegio).
2. Gestión centralizada de identidades (IAM)
Una correcta administración de identidades es fundamental. Utilizar herramientas de Identity and Access Management permite:
- Controlar quién accede a qué recursos.
- Definir roles y permisos granulares.
- Auditar accesos en tiempo real.
Integrar identidades entre entornos híbridos evita brechas y simplifica la gestión.
3. Seguridad desde el diseño (DevSecOps)
La seguridad no debe ser un paso final, sino parte del ciclo de desarrollo.
Implementar prácticas de DevSecOps permite:
- Detectar vulnerabilidades desde etapas tempranas.
- Automatizar pruebas de seguridad.
- Integrar escaneo de código y dependencias.
Esto reduce significativamente los riesgos en producción.
4. Protección de datos en todo momento
Los datos deben estar protegidos en tres estados:
- En tránsito: mediante cifrado TLS.
- En reposo: con cifrado robusto en bases de datos y almacenamiento.
- En uso: mediante controles de acceso y monitoreo.
Además, es clave implementar políticas de clasificación de datos para priorizar la protección de información sensible.
5. Monitoreo continuo y respuesta a incidentes
No basta con prevenir; también hay que detectar y responder.
Una estrategia efectiva incluye:
- Sistemas SIEM (Security Information and Event Management).
- Alertas en tiempo real.
- Automatización de respuestas ante incidentes.
La velocidad de reacción puede marcar la diferencia entre un incidente menor y una brecha crítica.
6. Configuración segura de la nube
Aprovechar herramientas nativas de los proveedores cloud para:
- Evaluar configuraciones de seguridad.
- Detectar recursos expuestos.
- Aplicar políticas de cumplimiento.
Aquí es donde muchas organizaciones fallan: la nube es segura, pero mal configurada es altamente vulnerable.
7. Segmentación de redes y microsegmentación
Dividir la infraestructura en segmentos reduce el impacto de un ataque. Si un sistema es comprometido, el atacante no podrá moverse libremente.
La microsegmentación es especialmente útil en entornos híbridos, donde los flujos de datos son complejos.
El factor humano: el eslabón más débil (y más importante)
Ninguna estrategia de ciberseguridad está completa sin considerar a las personas. Capacitar a los equipos en buenas prácticas, phishing, gestión de contraseñas y uso seguro de herramientas es fundamental.
La tecnología protege, pero los usuarios pueden abrir puertas sin darse cuenta.
Más allá de la tecnología: una estrategia integral
Proteger aplicaciones en entornos híbridos no es solo implementar herramientas. Es construir una estrategia que combine:
- Tecnología adecuada.
- Procesos definidos.
- Cultura organizacional orientada a la seguridad.
Las empresas que entienden esto no solo reducen riesgos, sino que también ganan confianza, cumplen regulaciones y fortalecen su reputación.
Conclusión
La ciberseguridad en entornos híbridos es un desafío complejo, pero totalmente gestionable con el enfoque correcto. No se trata de reaccionar ante amenazas, sino de anticiparse a ellas.
En un mundo donde la nube y la infraestructura local conviven, la pregunta ya no es si estás expuesto, sino qué tan preparado estás para proteger lo que realmente importa: tus aplicaciones y tus datos.
¿ Quieres conocer más ?


