
DevSecOps: integrar seguridad desde el código hasta la implementación
En un entorno donde las aplicaciones cambian de forma continua y las amenazas se sofistican, la seguridad no puede quedar como un paso final. DevSecOps la incorpora al ciclo de construcción, prueba y despliegue, tanto en la nube como en arquitecturas híbridas.
Shift Left: mover la seguridad al inicio
El principio de Shift Left adelanta los controles de seguridad a las primeras fases del desarrollo. Detectar un fallo en producción puede costar hasta diez veces más que corregirlo cuando el código todavía está en construcción.
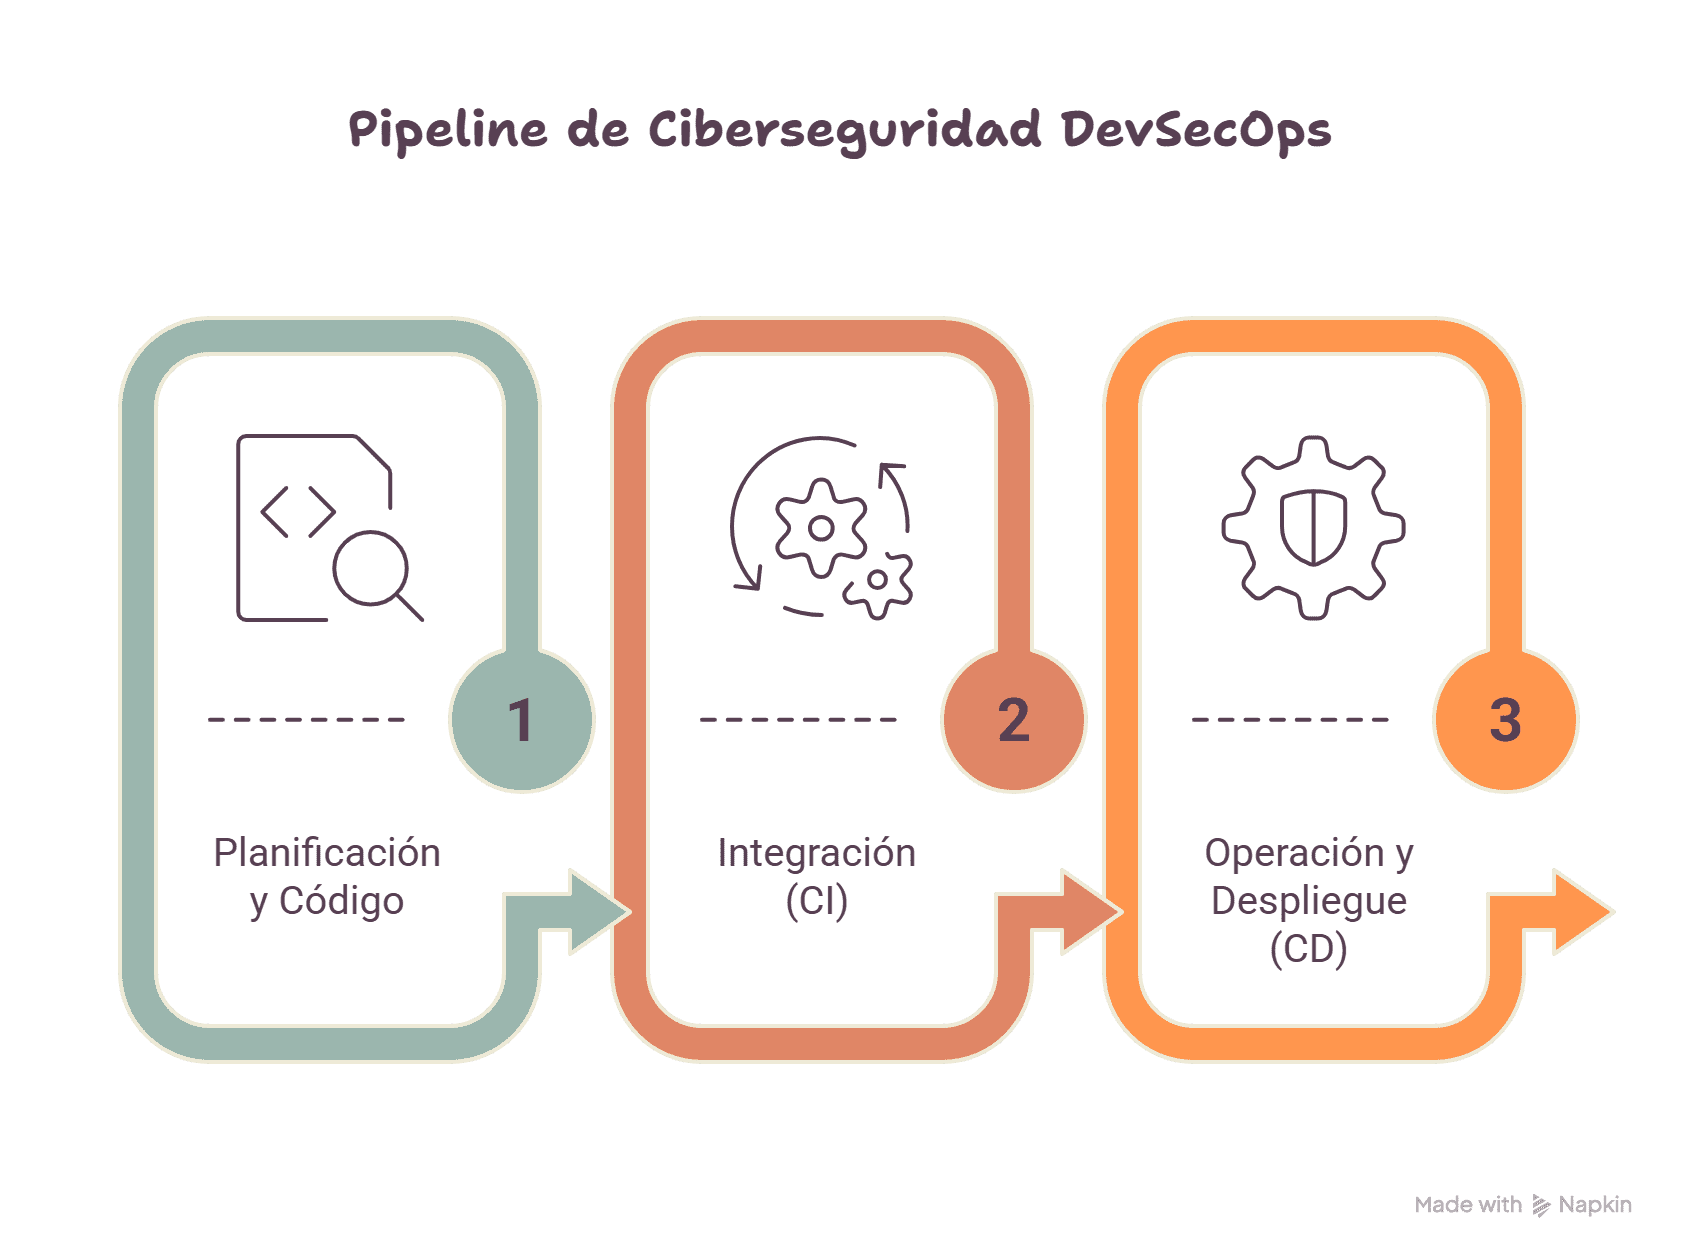
Para la empresa, eso significa:
- Identificar vulnerabilidades desde el código fuente.
- Reducir el costo de las correcciones tardías.
- Bajar el riesgo que llega a producción.
- Acelerar la entrega sin renunciar a la confianza.
Seguridad en cada fase del pipeline
1. Desarrollo
- Análisis estático de código (SAST).
- Escaneo de dependencias y librerías.
- Validación de estándares de codificación segura.
2. Integración continua
- Pruebas automatizadas de seguridad.
- Escaneo de contenedores.
- Detección de vulnerabilidades en cada build.
3. Entrega continua y operación
- Validación de configuraciones seguras.
- Control de accesos e identidades.
- Evaluación de cumplimiento.
- Análisis dinámico (DAST), monitoreo de amenazas y respuesta ante incidentes.
La seguridad deja de ser un cuello de botella y pasa a habilitar el ritmo del negocio.
Beneficios y retos
Los beneficios son de negocio, no solo de infraestructura: menos riesgo, despliegues seguros más frecuentes, cumplimiento continuo, mejor calidad y costos operativos más predecibles. También mejora la confianza de clientes y aliados.
La adopción tropieza cuando los equipos no colaboran, cuando los procesos tradicionales resisten el cambio, cuando falta talento de seguridad o cuando las herramientas no encajan en lo que ya existe. Superarlo exige una transformación gradual, no un cambio de un solo día.
Cómo lo aborda SmartSoft
Cada organización llega con un nivel de madurez distinto. El trabajo empieza por alinear tecnología, procesos y personas:
- Diagnóstico de madurez en desarrollo seguro.
- Diseño de pipelines con controles integrados.
- Implementación de herramientas automatizadas.
- Capacitación de los equipos técnicos.
- Acompañamiento mientras la práctica evoluciona.
Conclusión
DevSecOps no es una tendencia pasajera. Es la forma de innovar con la misma velocidad con la que se protege la información, desde el código hasta la operación.
¿ Quieres conocer más ?


