
Zero Trust Architecture: el futuro de la seguridad digital empresarial
Durante años, la seguridad se apoyó en una idea simple: proteger el perímetro. Firewalls, VPN y controles internos bastaban cuando usuarios, aplicaciones y datos vivían en la misma red.
Ese supuesto ya no se sostiene. Las organizaciones operan en nube híbrida y multinube, con equipos remotos, aplicaciones SaaS y dispositivos móviles. Tratar como confiable todo lo que está “dentro” se convirtió en un riesgo.
Qué es Zero Trust
Zero Trust se resume en una regla: nunca confiar, siempre verificar. Ningún acceso es seguro solo por ocurrir dentro de la red corporativa. Cada usuario, dispositivo, aplicación o servicio se autentica, autoriza y valida de forma continua.
Cada solicitud tiene que demostrar quién es, desde dónde se conecta, qué dispositivo usa y qué nivel de acceso necesita.
Los pilares
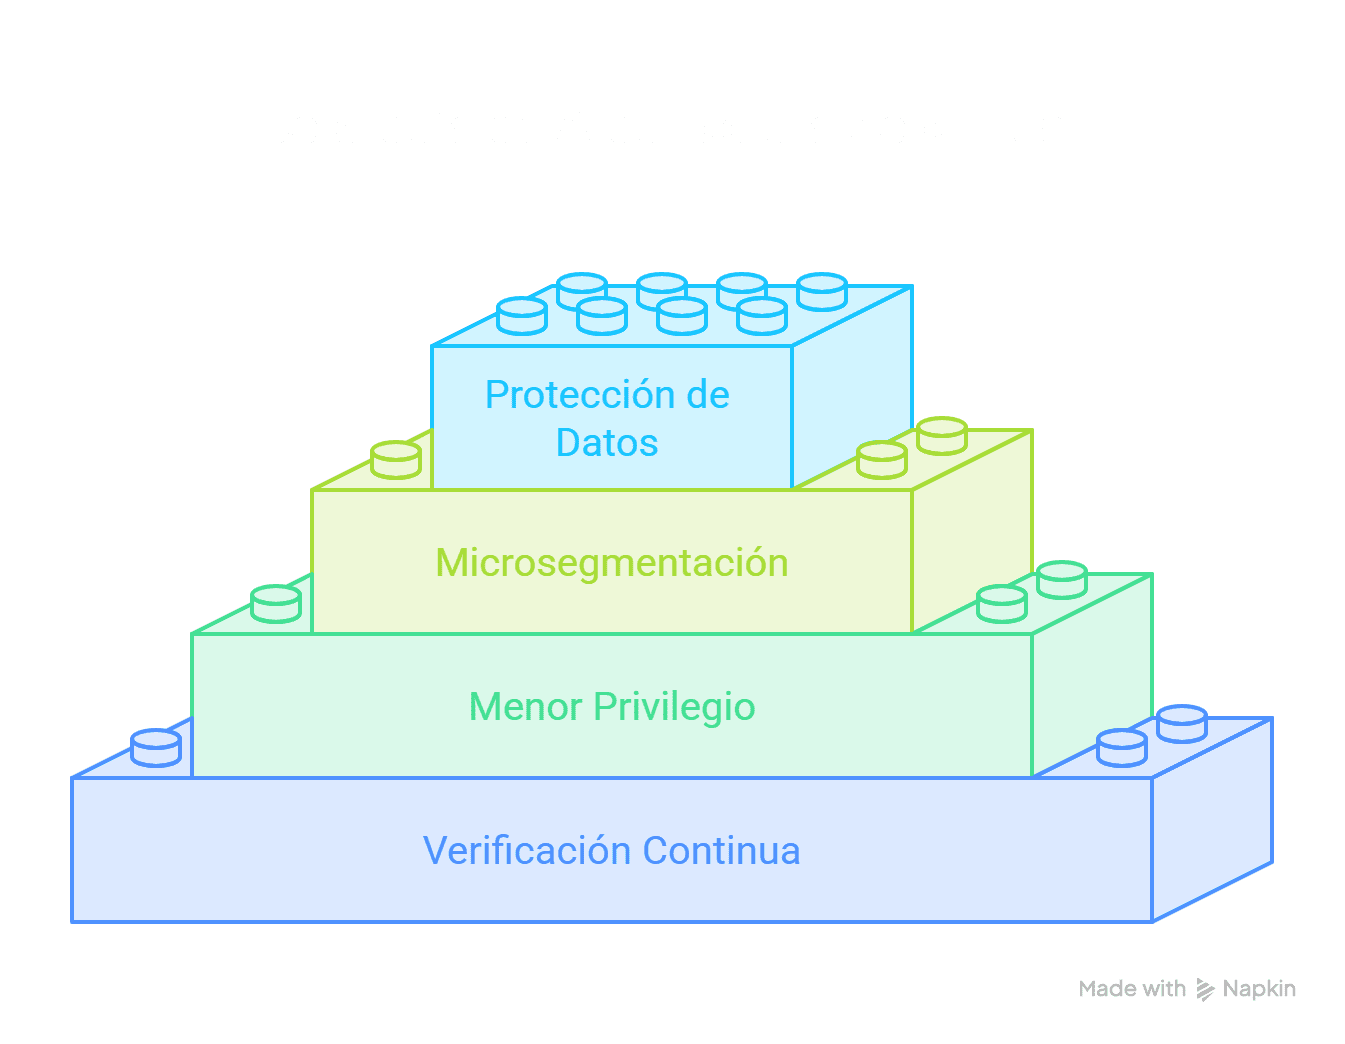
1. Verificación continua de identidad
La autenticación no termina al iniciar sesión. Se combina autenticación multifactor, inicio de sesión único, gestión de identidades y análisis de comportamiento.
2. Privilegios mínimos
Cada persona recibe solo los permisos de su función. Una cuenta comprometida tiene menos espacio para propagarse.
3. Microsegmentación
La red se divide en segmentos controlados. Si un atacante entra a un sistema, no se desplaza libremente hacia otras aplicaciones o bases de datos.
4. Protección centrada en los datos
El activo que se protege es la información: cifrado, clasificación, control granular de accesos y monitoreo continuo.
5. Observabilidad permanente
El análisis en tiempo real detecta comportamiento anómalo y accesos sospechosos antes de que el impacto sea mayor.
Qué gana la organización
- Menos movimiento lateral dentro de la infraestructura.
- Acceso seguro para el trabajo remoto, desde dispositivos autorizados.
- Mejor alineación con ISO 27001, NIST, PCI-DSS y normas de protección de datos.
- Trazabilidad de quién accede, cuándo y a qué recurso.
- Un modelo que encaja con APIs, microservicios y plataformas distribuidas.
Cómo empezar
No hace falta reemplazar toda la infraestructura el primer día. El camino es progresivo: inventariar activos, identificar usuarios y dispositivos, activar MFA, revisar privilegios, segmentar la red y proteger primero las aplicaciones críticas.
Conclusión
Frente a ransomware, robo de credenciales y ataques a la cadena de suministro, la pregunta ya no es si adoptar Zero Trust. Es cuándo empezar y por cuál activo crítico.
¿ Quieres conocer más ?


