
Ciberseguridad en desarrollo web: Go, AWS, Terraform, Auth0 y más
La seguridad de una aplicación web no es una etapa final. Acompaña el ciclo completo: el código, la infraestructura, los secretos, la autenticación y la observabilidad. El diagrama siguiente ordena ese ecosistema en seis capas.
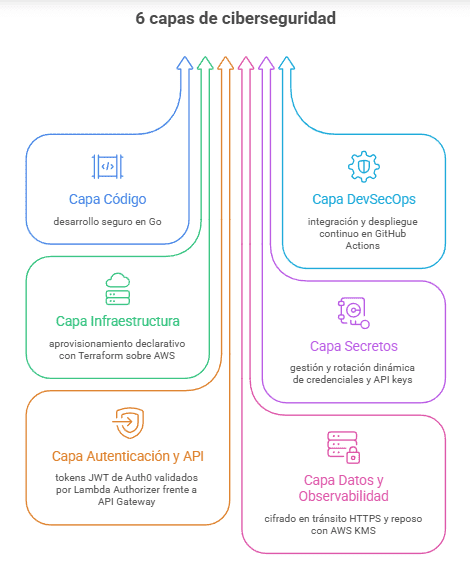
1. Desarrollo seguro en Go
La defensa empieza en la primera línea:
- Validar entradas para prevenir inyección SQL.
- Separar responsabilidades y no embeber secretos en el código.
- Cubrir la lógica crítica con pruebas unitarias.
Un mock reemplaza, durante la prueba, una base de datos, un servicio externo o un controlador. Permite evaluar la lógica de forma aislada, simular dependencias sin conectarse a ellas y mantener pruebas predecibles, sin exponer infraestructura real.
2. DevSecOps y GitHub Actions
DevSecOps integra desarrollo, seguridad y operaciones. La seguridad deja de ser el último control y se automatiza desde la codificación hasta el despliegue.
GitHub Actions sostiene ese ciclo:
- Ejecutar pruebas y validaciones en cada push o pull request.
- Verificar seguridad sin intervención manual.
- Impedir que código vulnerable llegue a producción.
3. Infraestructura declarativa con Terraform y AWS
Declarar la infraestructura como código mejora trazabilidad, repetibilidad y auditoría. Los recursos que importan en este diseño son:
- VPC privadas para aislar lo crítico.
- Buckets S3 cifrados.
- Roles IAM con privilegios mínimos.
- API Gateway delante de funciones Lambda.
Una política IAM declarada en Terraform deja explícito quién puede llegar a RDS, en lugar de conceder acceso amplio desde la consola.
4. Secretos con AWS Secrets Manager
Credenciales, tokens y claves de API no viven en el repositorio. Secrets Manager los almacena, los rota y los entrega a Lambda o a contenedores en tiempo de ejecución. La política IAM que autoriza esa lectura también se declara como código.
5. Auth0, JWT y Lambda Authorizer
Cuando las funciones Lambda están aisladas en una VPC, API Gateway es el puente con el exterior y, por eso, el punto que hay que proteger.
- Auth0 emite tokens JWT.
- API Gateway recibe la solicitud y delega la validación.
- Un Lambda Authorizer comprueba el token y define la política de acceso.
- Solo las identidades autorizadas llegan a los recursos protegidos.
La validación temprana de entradas y una autenticación robusta reducen lo que entra por ese único punto.
6. Datos, observabilidad y CORS
Los datos se clasifican por sensibilidad y se protegen en tránsito y en reposo:
- HTTPS con certificados de AWS Certificate Manager.
- Cifrado en reposo con AWS KMS, en servicios como RDS y S3.
CloudWatch reúne logs, métricas y alarmas —errores repetidos o consumo excesivo—. CloudTrail audita cambios de recursos y llamadas a la API, útil para atribuir acciones y detectar comportamiento anómalo.
Un log útil es uniforme, descriptivo, fácil de filtrar y suficiente para actuar. En Go, los niveles de log separan lo informativo de lo que debe despertar una alerta.
CORS restringe desde qué orígenes el navegador puede llamar a la API. En producción no se usa el comodín *: abriría la aplicación a cualquier origen.
Conclusión
El código se escribe con seguridad desde el inicio. La automatización reduce errores. Los secretos se cifran y se rotan. Sin monitoreo, no hay respuesta ante un incidente. Esas cuatro prácticas, juntas, sostienen el ecosistema.
¿ Quieres conocer más ?


